社員から「この見積書の下書き、ChatGPTに入れていいですか」と聞かれて即答できなかった。情報システム部門も法務もいない。決めるのも運用するのも自分。この記事は、そういう社長と実務担当者に向けて書いています。
結論を先に。従業員5〜30名の会社の生成AIルールは、1枚・5項目で出発できます。決めるのは「使うAI」「入れない情報3つ」「出す前に確認する人」「迷ったら聞く人」「間違えたら言う人」。長い規程は要りません。ただし「禁止」だけのルールは守られません。
「この資料、AIに入れていい?」に即答できない社長は多数派——中小企業の約半数は方針を決めていない
総務省の令和7年版情報通信白書では、生成AIの活用方針を「明確に定めていない」中小企業が47.6%でした(n=143)1。日本企業全体(大企業を含む、n=515)では、懸念の1位が「効果的な活用方法がわからない」30.1%、2位が「社内情報の漏洩などのセキュリティリスク」27.6%です2。
現場の声も2つ、X(旧Twitter)の投稿を役割で要約します。
- 上司が「会社でChatGPTを使いたいが情報漏洩は大丈夫か」と聞き、「設定が要る」と言われて「どうやって設定すればいいの」で止まる
- 会社が「AIを使え、ただしAIは使うな」と推進と禁止を同時に降ろす
ルールがないのは怠慢ではなく、決める手がかりがなかっただけです。IPAの「情報セキュリティ10大脅威 2026」では組織向け3位に「AIの利用をめぐるサイバーリスク」が初めて入り3、解説書はその筆頭に、個人アカウントで業務にAIを使う「シャドーAI」を挙げています7。
生成AIの社内ルールは1枚でいい——ただし「禁止」だけのルールは守られない
「1枚でいい」の手がかりは公的資料にあります。IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月)が生成AIについて挙げるのは、規約の事前確認、機密・個人情報を入れない、成果物は人が確認する、補助ツールとして使う、の4項目です4。一方、情報セキュリティ対策全般を「ルール化し従業員に明示している」中小企業は39.2%です(一部実施を含む、n=4,191)5。
ただし「禁止」だけでは足りません。2026年9月公表のRIZAP子会社の事案では、業務利用が許諾されていない生成AIに社員が顧客情報を含むファイルを上げました6(→事故例の節)。社長が「AIは全部禁止」と決めても、業務は止まらない代わりに、担当者が個人のスマホで無料版のChatGPTなどを使い続けます。IPAの解説書も「個人アカウントの業務利用制限」と並べて「複数名によるチェック」「相談窓口の確保」を挙げています7。禁止・確認・窓口の3点が揃って、ルールになります。
弊社の中小企業向け講座(2026年9月設計・承認待ち)も、第4章を入力可否表・出力利用条件表・初動対応カードの3枚に分け、禁止だけで終わらせない作りにしました。だから5項目は「確認する人」「聞く人」「言う人」まで含めます。
AIを使う前に決める5項目——1枚テンプレートの骨格
以下が、この記事で提案する1枚です。弊社の講座第4章の3枚とIPAガイドラインの4項目4を、5〜30名の会社向けに5行へ圧縮しました。顧問先の実物ではなく、本記事で新たに作った案です。
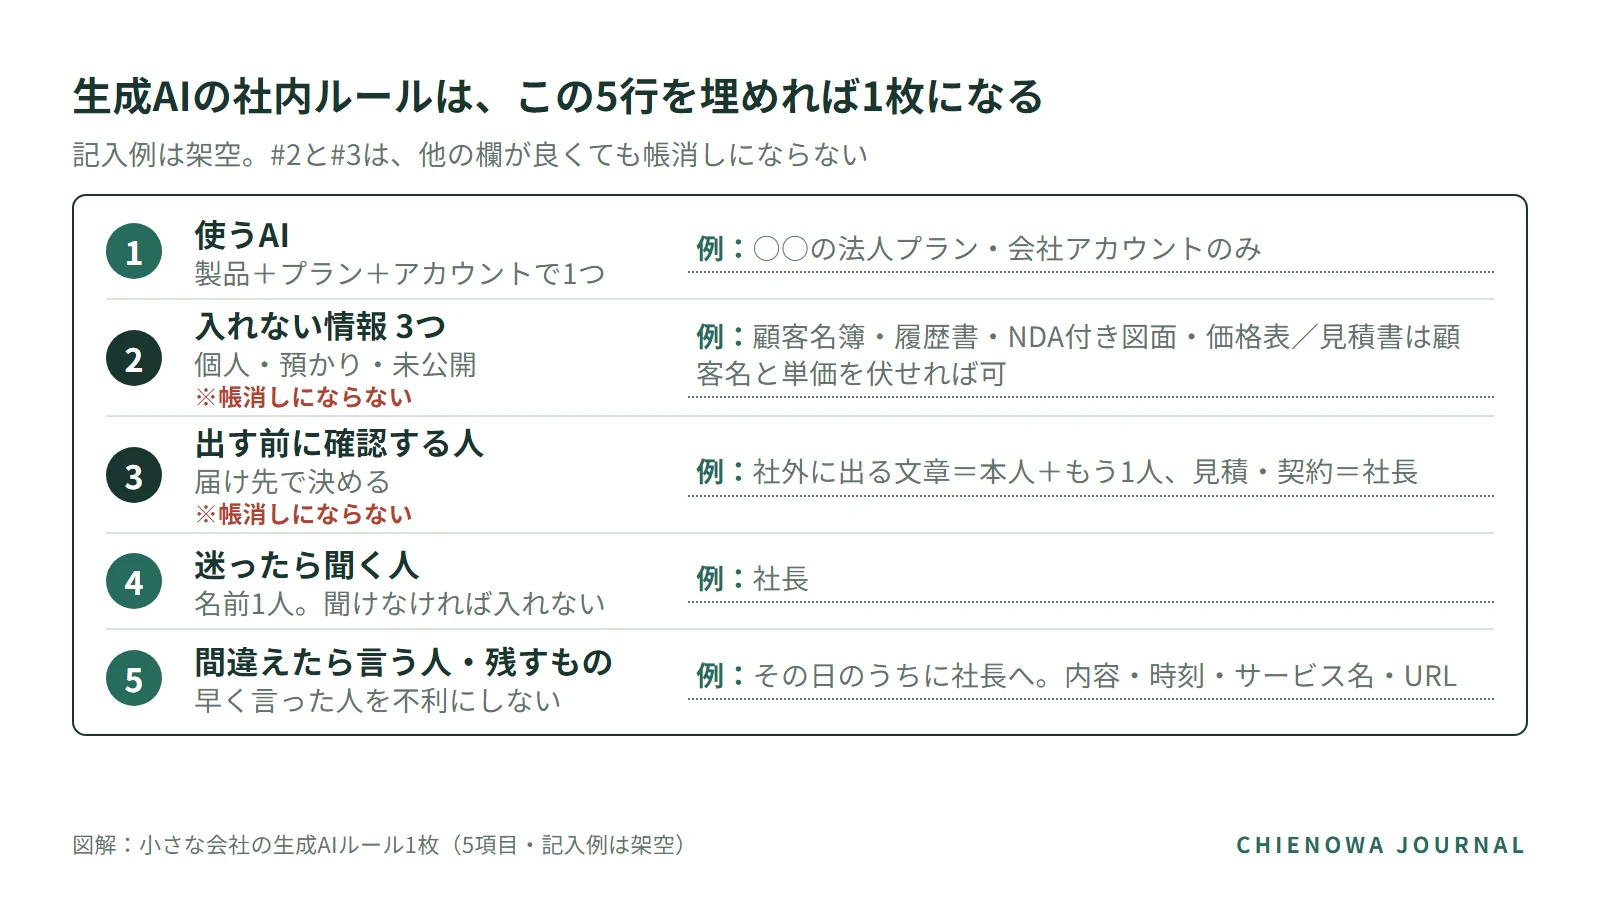
| # | 1枚に書く1行 | 記入例(架空) |
|---|---|---|
| 1 | 使うAIを「製品+プラン+アカウント」で1つ決める。それ以外を業務に使わない | ○○の法人プラン、会社アカウントのみ |
| 2 | 入れない情報を先に3つ書く。①顧客・従業員・応募者の個人情報 ②取引先から預かった情報 ③自社の未公開情報。伏せれば入れてよい物は「何を伏せるか」も1行 | 顧客名簿・履歴書・秘密保持契約(NDA)付き図面・価格表/見積書は顧客名と単価を伏せれば可 |
| 3 | 出す前に確認する人を「誰に届くか」で決める | 社内メモ=本人/社外=本人+もう1人/見積・契約・採用=社長 |
| 4 | 迷ったら聞く人を名前1人で決める。聞けなければ入れない | 社長 |
| 5 | 間違えたら誰に・いつまでに・何を残すか。早く言った人を不利にしない | その日のうちに社長へ。内容・時刻・サービス名・スレッドURLを残す |
弊社が同じ5項目をどう決めたかは、範囲と限界つきで弊社の実例の節に書きます。#2と#3は他が良くても帳消しになりません(講座の修了判定でも「個人データ未確認で本番投入」「確認者不在の自動送信」は平均点で相殺しない重大欠落です)。
例えば①:見積書の下書き・履歴書・クレームメール、生成AIに入力してはいけない情報はどれか——机の上の資料名で仕分ける
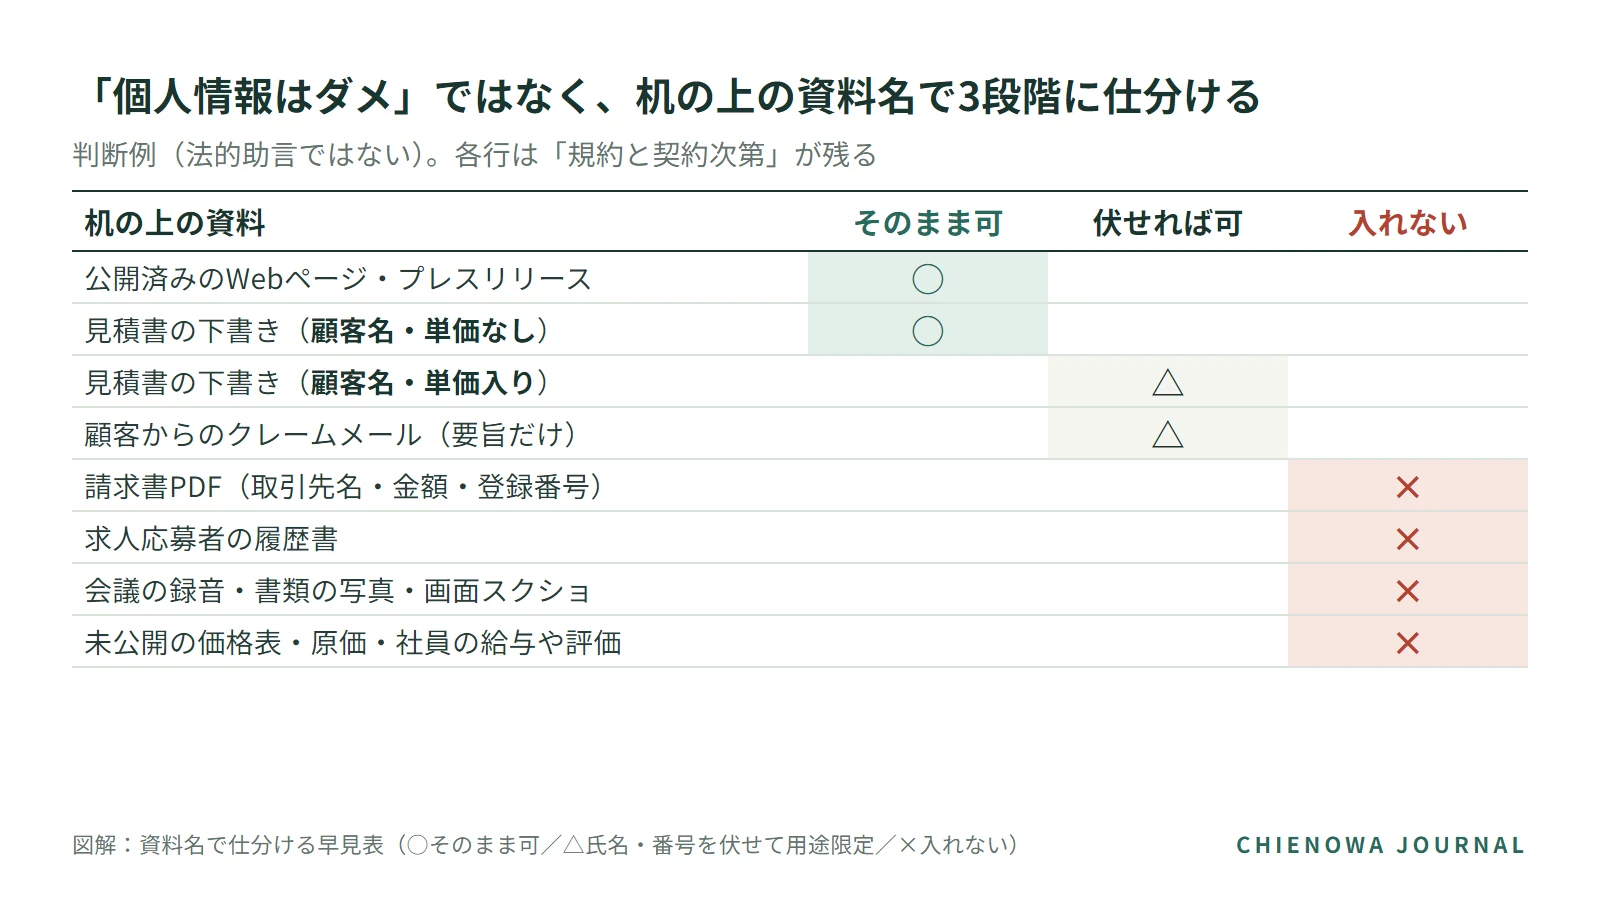
「個人情報は入れない」では現場は判断できません。法律の芯を2点だけ押さえ、資料名で仕分けます。
芯は個人情報保護委員会の2023年6月の注意喚起です。①個人情報を含む文章は、特定した利用目的の範囲内かを確認する。②本人の同意なく個人データを入れ、それが学習など応答以外の目的で扱われると、法に「違反することとなる可能性がある」。だから事業者が学習に使わないことを確認する9。リーフレットも、学習に利用される形で個人データを入力すれば第三者提供に当たるとしています10(委託扱いになるかは契約次第)。
迷ったら3つで考えます。何の情報か(種類)、何のために入れるか(目的)、どのサービスのどのプランか(サービス)。表の「理由」はこの3つのどれかです。
| 机の上の資料 | 判断 | 理由 |
|---|---|---|
| 自社の公開済みWebページ・プレスリリース | そのまま可 | 公開情報 |
| 見積書の下書き(構成のみ、顧客名・単価なし) | そのまま可 | 公開情報に近い |
| 見積書の下書き(顧客名・単価入り) | 伏せれば可 | 顧客名は個人情報の可能性、単価は未公開情報 |
| 顧客からのクレームメール | 伏せれば可(氏名・注文番号を消し、返信の下書き用途) | 氏名・注文番号を消せば個人を特定できず、返信の下書きは利用目的の範囲内 |
| 請求書PDF(取引先名・金額・登録番号) | 入れない | ファイルごと入るので伏せにくい。取引先名・金額は預かり情報+未公開情報。伏せた金額だけを文章で入れるなら見積書と同じ扱い |
| 求人応募者の履歴書 | 入れない | 個人情報。採用判断にAIを使うなら本人への通知と人の判断11 |
| 会議の録音、書類の写真、画面スクショ | 入れない | 顧客名・価格条件が丸ごと入る |
| 未公開の価格表・原価、社員の給与・評価 | 入れない | 未公開情報・従業員の個人情報 |
判断例であり、法的助言ではありません。各行に「規約と契約次第」が残ります。
国産なら安全か。 社名ではなく、個人向け・法人向け・API利用の区別で見ます。例えばOpenAI(ChatGPT)のAPIは既定で学習に使わず、監視ログを最大30日保持します8。見るのは「学習に使うか」「どこに保存され、誰が見て、どの国の法律が適用されるか14」「保持期間」の3点です。
「入力」は貼り付けだけではありません。ファイル添付、スマホの写真、音声、画面スクショ、ブラウザ拡張も入力です。
例えば②:AIの出力を誰が・何を・どこまで確認するか——社内メモと得意先への返信で深さを変える
例えば、卸売業で従業員20名の会社(弊社講座の架空ケース)。社長の号令で営業全員がAIを使い始め、2か月目、AIが作った提案書の単価が先月の価格表のままで得意先に届きました。確認者は決まっていませんでした。社長は「もう使うな」と言い、担当者だけが個人アカウントに戻りました。
「やめた」こと自体は失敗ではありません。足りなかったのは、届け先ごとの確認者です。
| 届け先 | 確認者 | 確認する3点 | 記録 |
|---|---|---|---|
| 自分のメモ・下書き | 本人 | — | 不要 |
| 社内の共有(議事録・社内報告) | 本人 | 数字・固有名詞 | 不要 |
| 社外に出る文章(メール・提案書・SNS) | 本人+もう1人 | 数字・固有名詞・約束事(納期・価格・条件) | 確認者の名前を残す |
| 見積・契約・採用・法律/税務/医療 | 社長(必要なら専門家) | 上記+根拠の原本 | 残す |
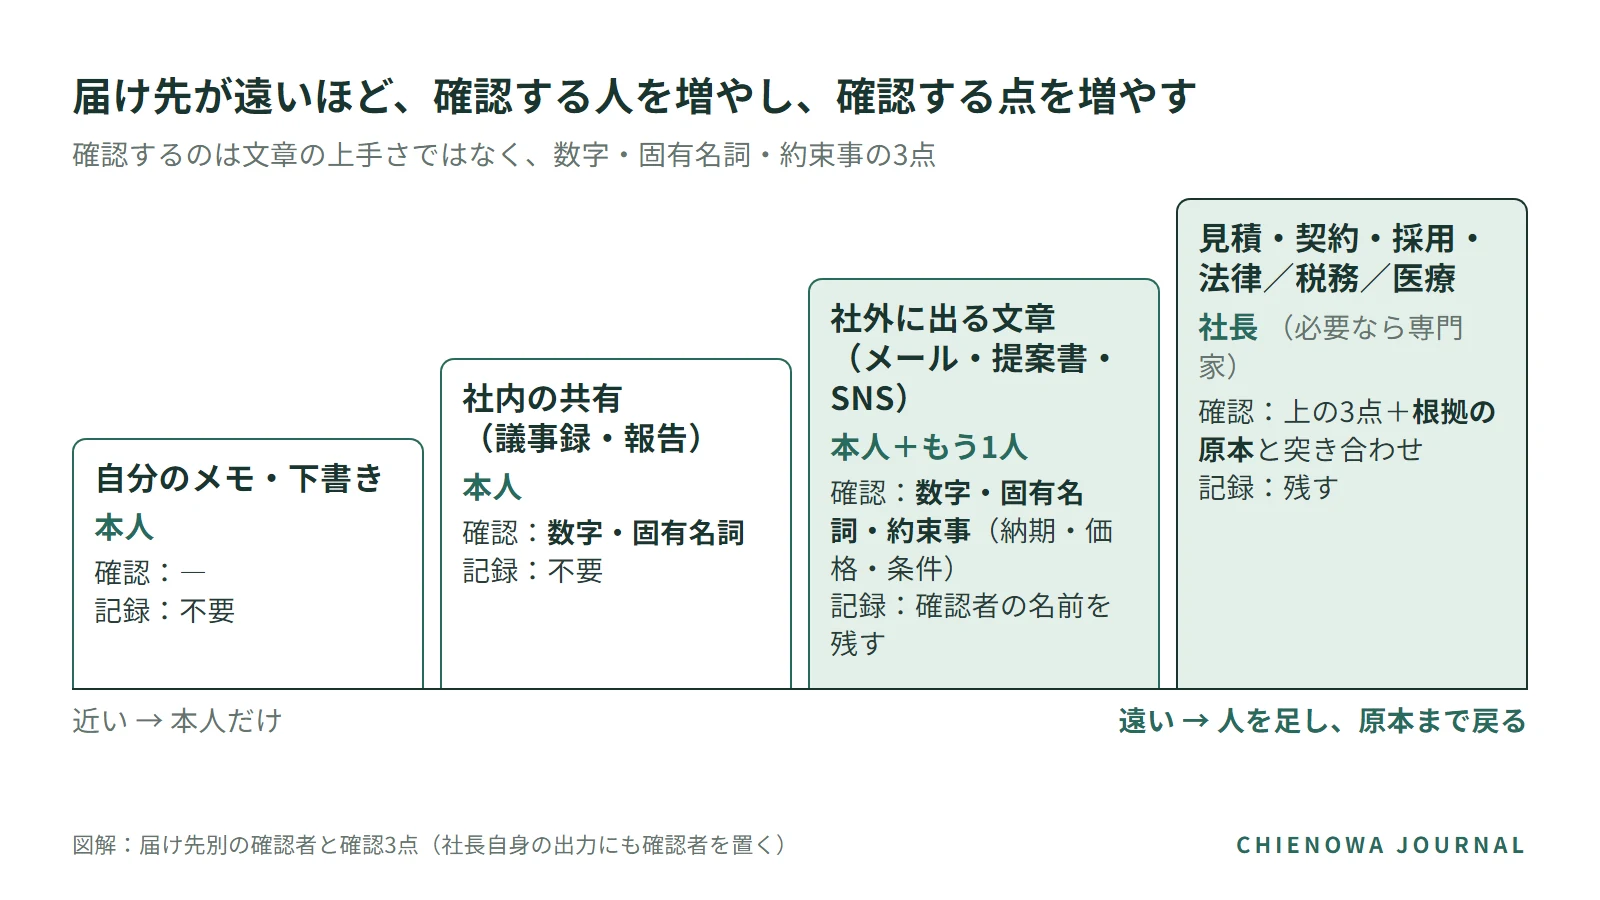
確認するのは文章の上手さではなく、数字・固有名詞・約束事の3点です。原本(価格表・契約書・カレンダー)と突き合わせ、AIの自信は信じません。株式会社NEXERと株式会社RSGの2026年4月の調査(n=500)では、業務で生成AIを使う人(回答者の15.6%、約78名の計算値)のうち25.6%が回答をそのまま貼り付けて提出した経験があり、14.1%がミスを経験していました15。
「もう1人」がいないなら、社外に出す前日に書いて翌朝本人が読み直す。金額が入る文章だけは社長に回す。社長自身の出力にも確認者を置いてください(Xには「幹部が最もルールを無視する」という投稿もありました。要約)。弊社も経理入力アプリの要件定義(2026年8月・v1.1・本人の最終確認待ち)で、AIが「95%正しい」と申告してもその数字は使わない設計にしました(→弊社の実例の節)。
生成AIの情報漏洩事例は「ルールがある会社」でも起きる——2026年の公表事案(国内外)と、弊社が自分で見つけて直した穴
2026年に一次経路で確認できる事案と弊社自身の穴を、1枚のどの欄に写すかとセットで書きます。
RIZAP子会社(2026年9月3日発表)。 社員が業務利用を許諾していない外部生成AIに、顧客の氏名・生年月日・保険証記号番号・疾患情報を含むファイルを誤ってアップロードしました(公式発表の表現)。人数は同社非公表で、委託元各団体の公表を専門家が合算した約19,996人分と報じられています6。公式発表は業務利用禁止を「改めて」周知したとしており、もともと禁止されていたと読めます。発見直後に作業者本人がチャット履歴を削除し学習利用停止の設定をした、とも公表されています。写す欄→#1「会社が用意したAI以外は使わない」、#5「間違えたらまず止め、言う」。
AI議事録ツール tl;dv の設定不備(2026年8月公表)。 研究者の報告では、181,874件の会議メタデータ(会議IDや参加者のメールアドレスなど)が他の利用者から閲覧できる状態でした。同社は修正措置を公表しています16。自分が何も入力しなくても、ツールの側で漏れます。写す欄→#1「使うツールを決める」。
弊社が見つけて直した穴(2026年9月)。 ①相談内容の保持日数に0.5を設定すると受付1秒後に相談が消える不具合を、別のAIモデルによる自動レビュー(弊社が実行)で見つけ、整数1〜90に限定して直しました。②サイト計測の識別子(利用者を区別するID)は形式チェックのみで、氏名らしい文字列は通ります。穴が残ることを文書に残しました。写す欄→1枚の余白に「まだ決めていないこと」を1行。
弊社の実例:自社サービスで「保存しない・本番データで試さない・AIの自信を信じない」を先に決めた(範囲と限界つき)
弊社もAI/Webの専門部署がない会社です。自社でAIを組み込むとき、同じ5項目を先に紙に書きました。各段落の末尾に「言えない範囲」を添えます。
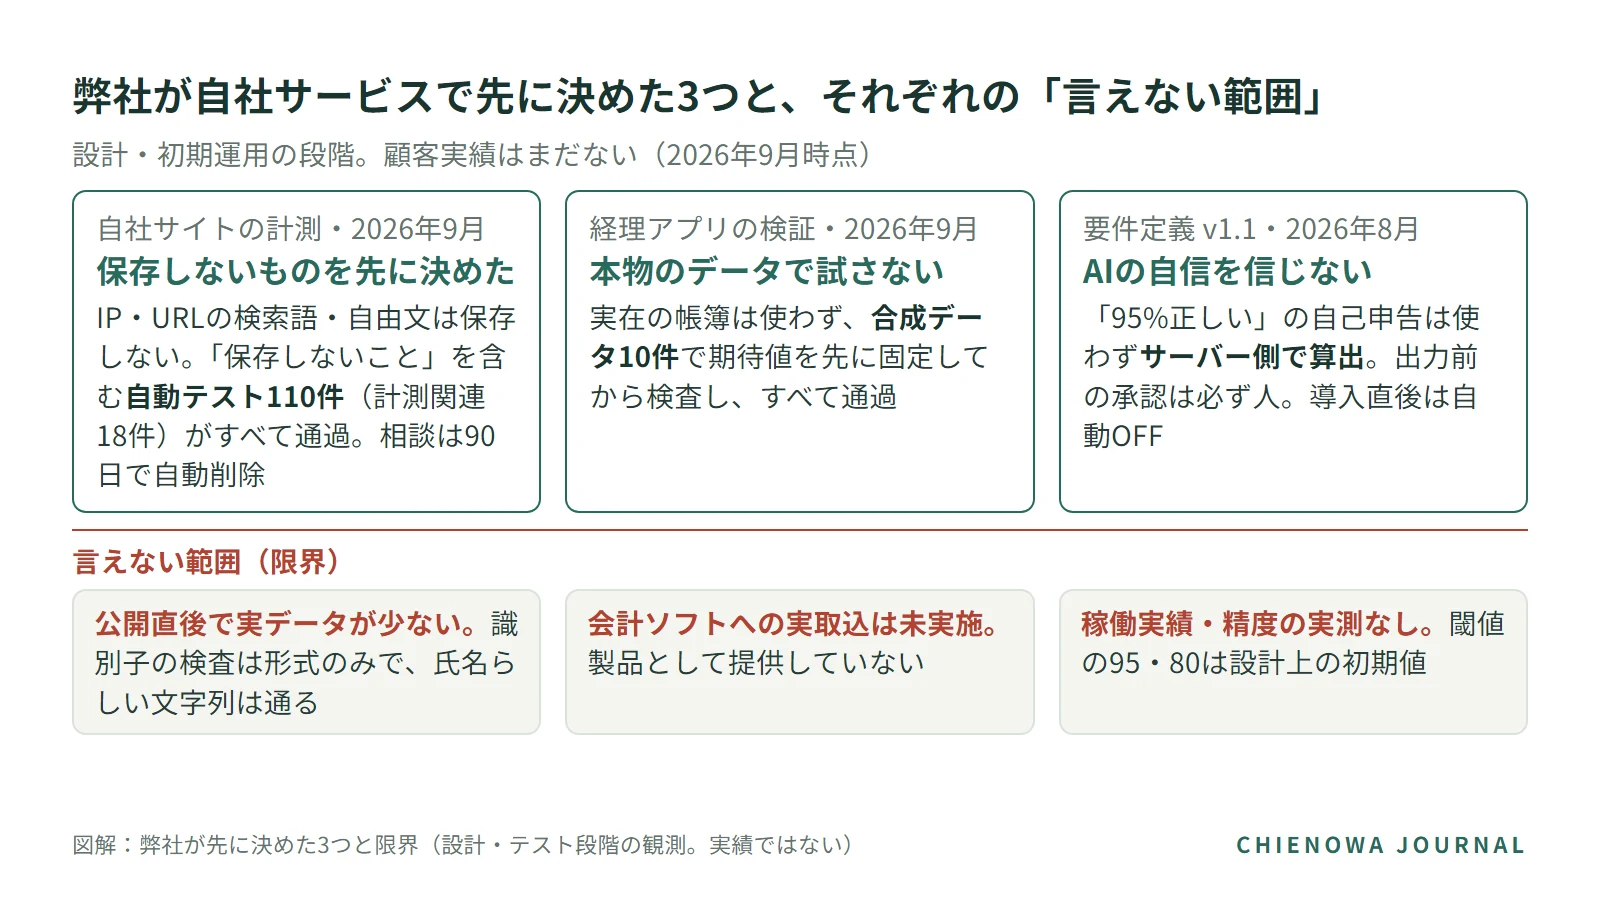
何を保存しないか・いつ消すかを先に決めた(自社サイトの計測と相談フォーム、2026年9月)。 計測ではIPアドレス、URLのパスや検索語、フォームの自由文を保存せず、分類はサーバー側で行います。「IPと個人情報らしい値を保存しないこと」を含む自動テスト110件(うち計測関連18件)がすべて通過。相談フォームは「受付から90日で自動削除、読むのは運用担当者のみ」をそのまま送信前の同意文にしました。言えない範囲:本番では動いていません。外部の解析ツールにはURLのパスが送られ、データベースでの削除動作は未検証です。
本物のデータで試さない(経理入力アプリ、2026年9月)。 要件定義書に「本番データのステージング利用禁止」と書き、実在の会社の帳簿を一切使いませんでした。合成データ10件(正常5・欠損2・重複1・境界2)で期待値を先に固定してから検査し、欠損・重複・上限超過を理由付きで弾くことまで確認しました。言えない範囲:会計ソフトへの実際の取り込みは未実施で、製品として提供していません。
AIの自信を信じない(同アプリの要件定義 v1.1、2026年8月)。 AIの自己申告の信頼度は使わず、サーバー側で算出して「自動」「確認候補」「要確認」に振り分けます。閾値の95・80は設計上の初期値です。CSV出力前の人間承認は例外なしで、導入直後は自動をOFFにします。言えない範囲:稼働実績も精度の実測値もありません。
1枚との対応は、保存しない→#2、本番データで試さない→#2、AIの自信を信じない→#3です。
社長が1回の会議で1枚にまとめる手順、ChatGPTに間違えて入力してしまったときの対処、見直しのきっかけ
手順は5つ。所要は1回の会議(30分程度が目安。弊社の目安で実測ではありません)。
- 今使っているAIと個人アカウントを社員に聞く(責めない)
- 5項目を社長が仮で埋める
- 社員に「この資料はどっち?」を3つ聞いて#2に追記する
- 紙1枚にして朝礼で1回話し、入社時に渡す(IPAガイドライン付録4のひな形も参考に4)
- 迷った例をメモしておく
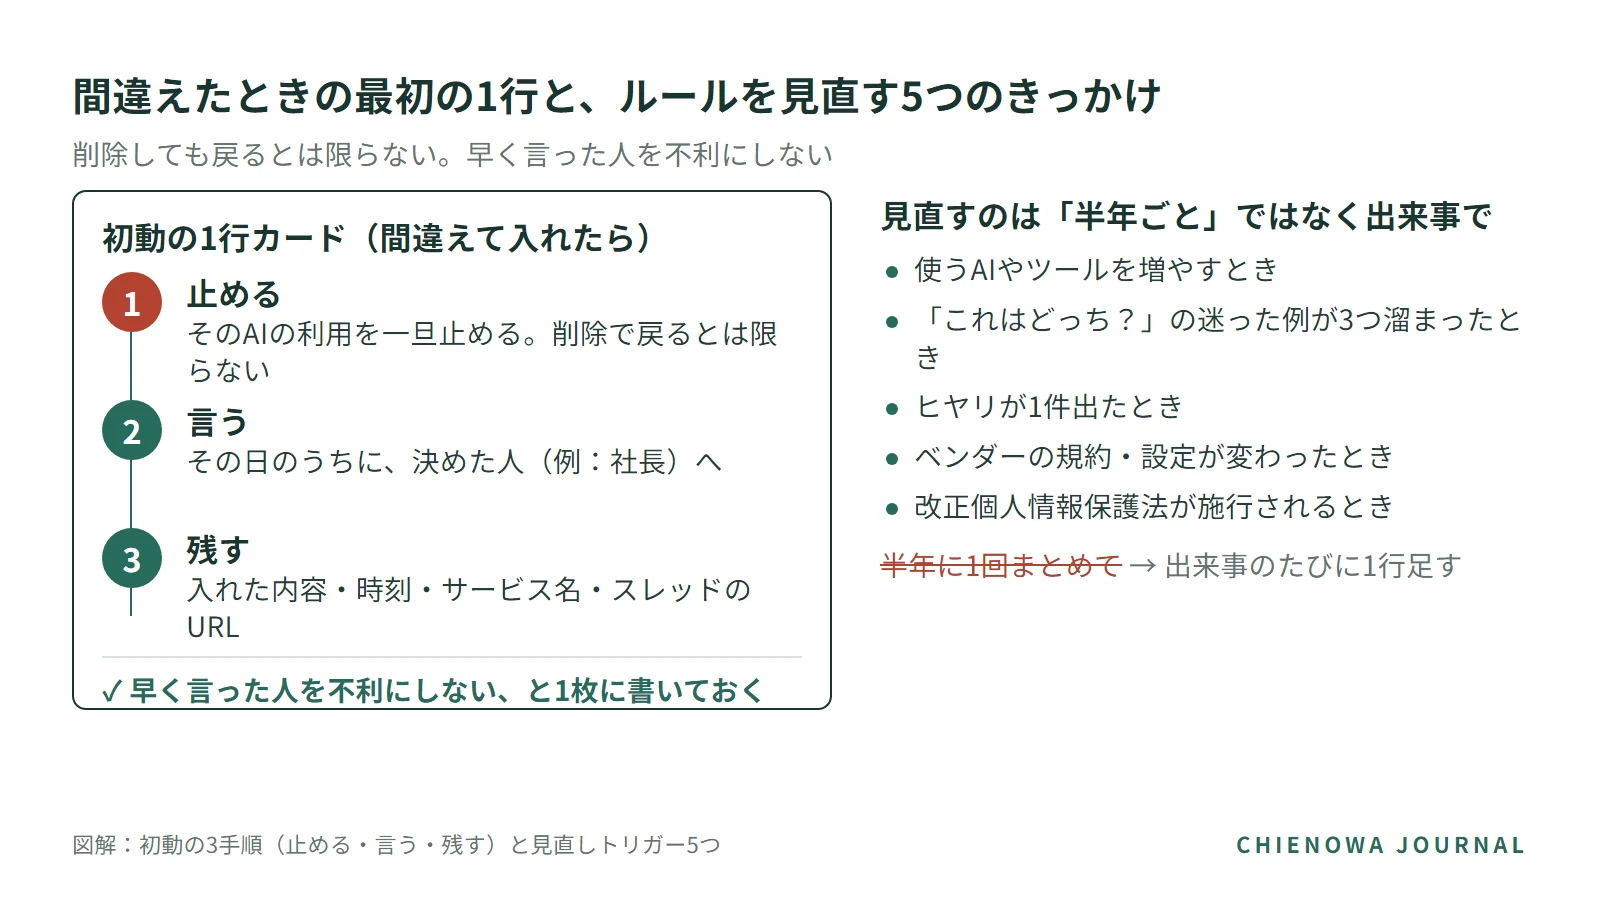
間違えたときの最初の1行は「止める・言う・残す」です。そのAIの利用を一旦止め、その日のうちに決めた人へ言い、入れた内容・時刻・サービス名・スレッドURLを残す。削除しても学習や保持の扱いが戻るとは限りません。早く言えた人を不利にしない一文が、止める・言う・残すを速くします。
見直しは「半年ごと」ではなく出来事で決めます。ツールを増やすとき、迷った例が3つ溜まったとき、ヒヤリが1件出たとき、ベンダーの規約が変わったとき12、そして令和8年改正個人情報保護法の施行時。改正法は2026年7月に成立・公布され課徴金が新設されましたが(施行は原則、公布から2年以内)、本記事の時点では未施行です17。
よくある迷いどころ
Q1. ChatGPTを学習させない設定にすれば、何を入れてもいいですか。
Q2. 名前を伏せれば入れていいですか。
業種・地域・取引時期・金額の組み合わせで特定されることがあります。伏せた文章を「社外の人が読んでも誰か分からないか」で判断してください。
Q3. 取引先から預かった資料はどうしますか。
秘密保持契約の範囲で決まります。会社契約の環境で目的内でも、先方に確認するのが安全です。
Q4. 守らない人が出たら罰則が要りますか。
5〜30名なら懲戒より先に、入社時に1枚を渡す・朝礼で1回話す・会社が用意したAIを渡す、の3つで大半は減ります。就業規則との整合が要る段階になったら社労士に確認してください。禁止だけで縛ると個人アカウントに戻るのは、上の「禁止だけでは守られない」節のとおりです。
Q5. ChatGPTに間違えて個人情報を入力してしまったら。
1枚の#5です。止める・言う・残す。削除しても取り消しにはならないので、消す前にスレッドURLと入れた内容を控えてください。
まとめ:まず1枚作る。埋まらなかった欄が、次の一歩
2と#3は、1週間ほど社員から出た「これはどっち?」を集めてから埋めると自社の言葉になります(目安であり推測を含みます)。
1枚で足りる範囲にも境界があります。社外秘や要配慮個人情報(病歴など)を扱う頻度が低い5〜30名の会社なら、1枚で出発できます。医療・士業・受託開発でそれらが業務の中心なら、1枚は出発点で、契約書への明記や規程まで要ります。規程が要る会社は、JDLAのひな形(第1.1版、2023年10月時点のサービス前提)も参照してください18。
参照すべき原文は4つだけです。個人情報保護委員会の注意喚起 別添1の(1)①②と(3)③9とリーフレット10、IPA中小企業ガイドライン第4.0版 p.474、AI事業者ガイドライン第1.2版 第5部 U-2・U-711、IPA 10大脅威2026 解説書[組織編]p.16-187。
埋まらなかった欄について、相談しませんか
ここまではベンダー中立の内容で、この節だけが弊社のご案内です。埋まらなかった欄はありましたか。「うちの業務だと、この資料はどっち?」「確認者が自分しかいない」「どの製品・プランを会社のAIにするか」。そこは、御社固有の答えが要る場所です。
弊社も自社のAI開発で、同じ判断を紙に書いてから進めました(→弊社の実例の節)。AI顧問(月額100,000円・税別。月2回のZoom面談とChatworkでの随時相談)では、この1枚について相談できます。顧問先での作成実績や事故対応の実績は、まだありません。
本文の事例と引用について
- 「例えば②」の卸売業・従業員20名の会社は弊社講座(承認待ち)の架空ケースで、規模は仮置きです。仕分け表と5項目の記入例は本記事で作った判断例で、実在の会社や顧問先の実物ではありません。Xの投稿は言い回しを要約し、投稿者を特定していません。
- RIZAPの事案は同社公式発表(2026年9月3日)と報道、tl;dvの件は研究者の公表と報道に基づき、ベンダーの規約・設定とともに2026年9月19日に原文を確認しました(頻繁に変わるため、入れる前に再確認を)。
- 弊社の実例はすべて設計・テスト段階の観測(2026年8〜9月)で、本番稼働・顧客実績・受講実績はありません。本記事は法的助言ではなく、個別の判断は専門家に確認してください。製品名・サービス名は各社の商標または登録商標です。
出典
- 総務省「令和7年版 情報通信白書」企業におけるAI利用の現状(図表Ⅰ-1-2-13、中小企業 n=143) (CSV https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r07/csv/f00044.csv )参照 2026-09↩
- 総務省「令和7年版 情報通信白書」生成AI導入に際しての懸念事項(図表Ⅰ-1-2-15、日本企業全体 n=515)参照 2026-09↩
- IPA|情報セキュリティ10大脅威 2026参照 2026-09↩
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日)p.47 コラム「生成AIの利用とサイバーセキュリティ」、付録4参照 2026-09↩
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料(有効回答4,191件)参照 2026-09↩
- RIZAPグループ お知らせ(2026年9月3日) / ITmedia NEWS「RIZAP子会社、未許諾の生成AIに顧客情報をアップロード」(2026年9月4日。同社は件数を公表していないと記載) https://www.itmedia.co.jp/news/article/2609/04/2000001161/ / Yahoo!ニュース エキスパート 森井昌克「委託元各団体の公表を合算して計1万9996人分」(2026年9月5日) https://news.yahoo.co.jp/expert/articles/9e9e1f838f45cee12f012a3f9fb2a45a87c89cc7参照 2026-09↩
- IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」p.16-18参照 2026-09↩
- OpenAI "Your data" (API)参照 2026-09↩
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」別添1(令和5年6月2日)参照 2026-09↩
- 個人情報保護委員会 広報リーフレット「生成AIサービスの利用に関する注意喚起」(令和5年。8月はe-Gov掲載日)参照 2026-09↩
- 総務省・経済産業省「AI事業者ガイドライン」第1.2版(令和8年3月31日)本編 第5部 U-2・U-7(p.40-41)参照 2026-09↩
- Anthropic "Updates to Consumer Terms and Privacy Policy"(2025年8月28日。本文の記述は発表時点)参照 2026-09↩
- Google|Gemini アプリのプライバシー ハブ参照 2026-09↩
- 個人情報保護委員会「DeepSeekに関する情報提供」(令和7年2月3日)参照 2026-09↩
- 株式会社NEXER・株式会社RSG「業務で使う生成AIの回答検証に関するアンケート」(2026年5月7日、調査期間2026年4月17〜24日、n=500) / 調査元: 株式会社RSG https://rsg-c.jp/ / RSG転職ナビ https://rsg-tenshokunavi.jp/参照 2026-09↩
- bobdahacker「tl;dv」調査報告(2026年8月4日公表) / GIGAZINE(2026年8月13日。同社の修正措置の公表を含む) https://gigazine.net/gsc_news/en/20260813-tldv-data-hack/参照 2026-09↩
- 個人情報保護委員会「令和8年改正個人情報保護法」特集ページ / 事務局 改正法概要資料 p.5(課徴金 第148条の3〜第148条の17、施行は原則公布から2年以内) https://www.ppc.go.jp/files/pdf/260717_kaiseihounitsuite.pdf参照 2026-09↩
- 日本ディープラーニング協会「生成AIの利用ガイドライン」第1.1版(2023年10月)参照 2026-09↩